Cyber Resilience Act: So sichern Leiterplattenfertiger ihre Produkte ab
heise online kündigt einen Schulungsblock zur praktischen Umsetzung des Cyber Resilience Act in der Produktentwicklung an.
Die Veranstaltung adressiert die Pflichten, die der CRA an Hersteller vernetzter Produkte formuliert – ein Kreis, der auch Bestücker und Leiterplattenfertiger unmittelbar einschließt. Für die industrielle Elektronikproduktion ist das kein Querschnittsthema, sondern ein hartes Kriterium in der Auftragsabwicklung: Jede bestückte Platine mit Funk-, Netzwerk- oder Speicherschnittstelle gerät unter die Anforderungen an Schwachstellenmanagement, Update-Fähigkeit und Lieferkettenintegrität.
Schnittstelle Bauteil und Bestückung
Der CRA verlangt eine durchgängige Dokumentation über den gesamten Produktlebenszyklus. In der Leiterplattenfertigung beginnt die Kette beim Komponenteneinkauf. Ohne SBOM-konforme Lieferantenangaben lässt sich die geforderte Rückverfolgbarkeit in der eigenen Stückliste nicht reproduzierbar abbilden. Auch die Inbetriebnahme von MCUs und SoCs auf dem Board gerät unter Beobachtung: sicherer Boot-Pfad, signierte Firmware, dokumentierte Update-Mechanismen über die geplante Produktlebensdauer. Diese Punkte fallen in den Verantwortungsbereich dessen, der die Baugruppe ausliefert – nicht ausschließlich in den des Chip-Lieferanten. Werden Komponenten ohne dokumentierte Sicherheitsmerkmale bestückt, trägt der Bestücker das Restrisiko im Auditfall.
Auditierbarkeit als messbare Disziplin
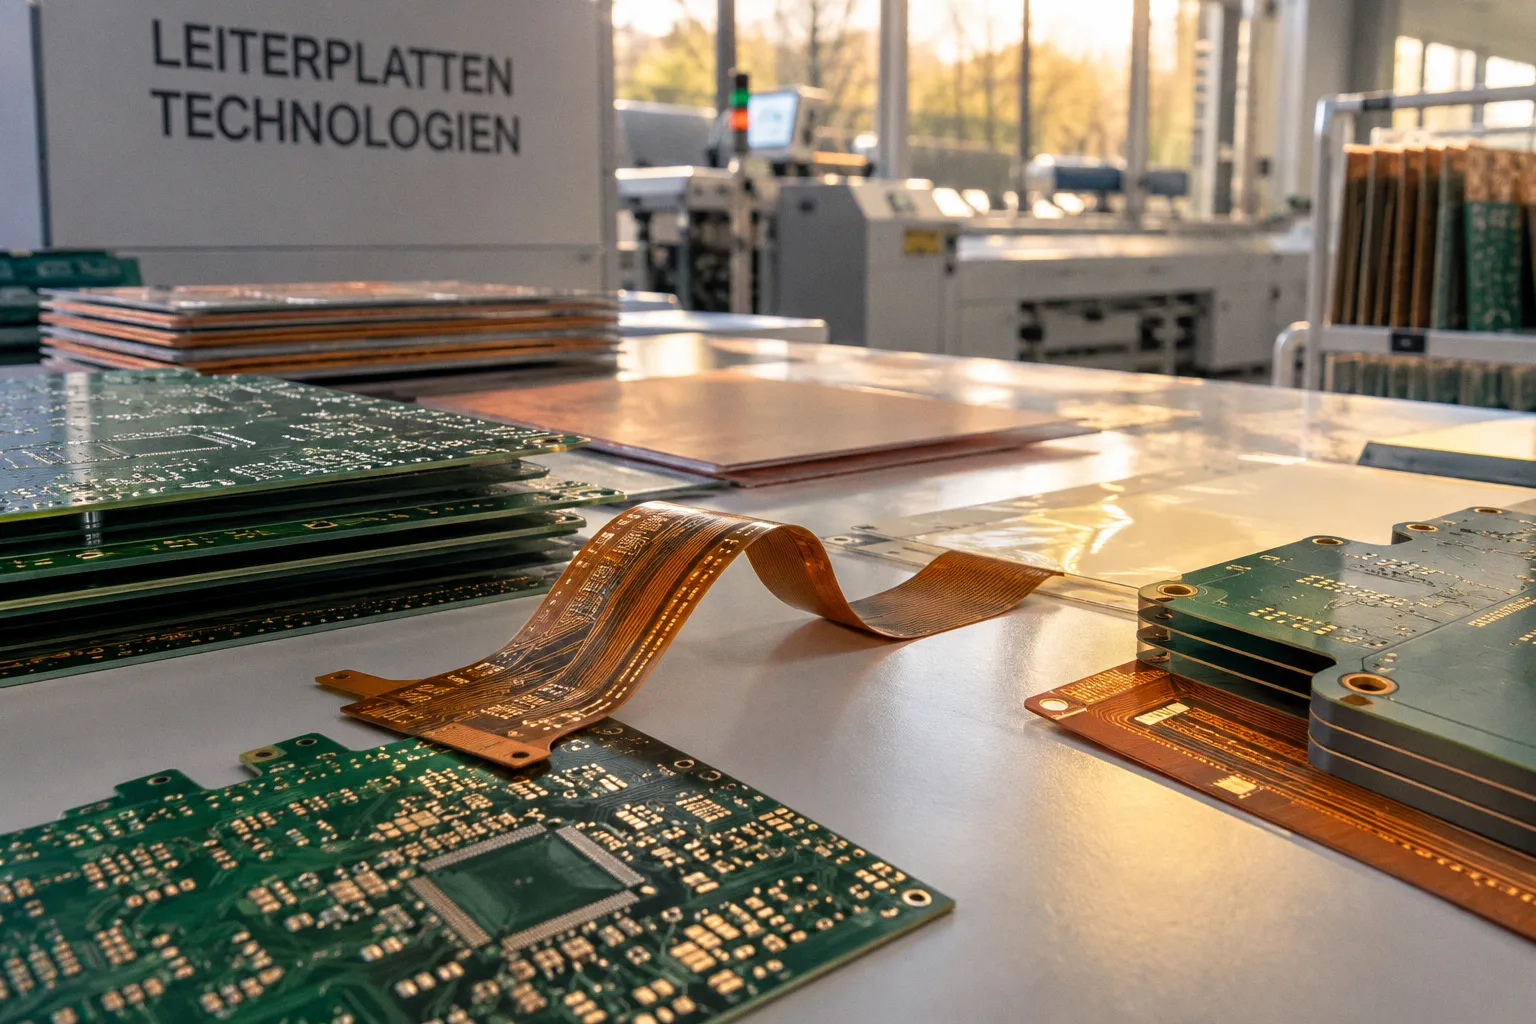
In der eigenen Fertigung entscheidet sich, ob die Konformitätsbewertung trägt. Stücklistenstände mit Versionskennung, Bestückungsprotokolle, Lötpasten- und Reflowparameter, AOI- und Röntgenbefunde, EMV- und Funktionstestergebnisse müssen in einer Form archiviert sein, die externe Prüfer ohne Rückfrage reproduzieren können. Fehlt diese Kette, scheitert die CRA-Bewertung bereits an der Beweissicherung – nicht an der eigentlichen Produktprüfung. Hinzu kommt die Nachvollziehbarkeit von Layout-Revisionen: Welche Layout-Version wurde bestückt, gegen welchen Test freigegeben, mit welchem Firmware-Stand ausgeliefert? Erst wenn diese Datenpunkte verlinkt vorliegen, ist eine CRA-konforme Argumentation physikalisch belastbar.
Was im Detail noch offen ist
Termin, Umfang und Teilnahmevoraussetzungen des heise-Classrooms sind über die Ankündigung hinaus nicht bestätigt. Für die Branche zählt, ob sich aus dem Angebot konkrete, in die eigene Fertigung übertragbare Prüfschritte ableiten lassen – insbesondere zur Dokumentation der Lieferkette, zur Versionierung von Firmware-Ständen und zum Umgang mit Komponenten-Updates über die Feldlaufzeit. Der Verweis auf Praxisnähe in der Ankündigung deutet darauf hin, dass die Schulung an genau diesen Schnittstellen ansetzt. Belastbare Details dazu fehlen.